
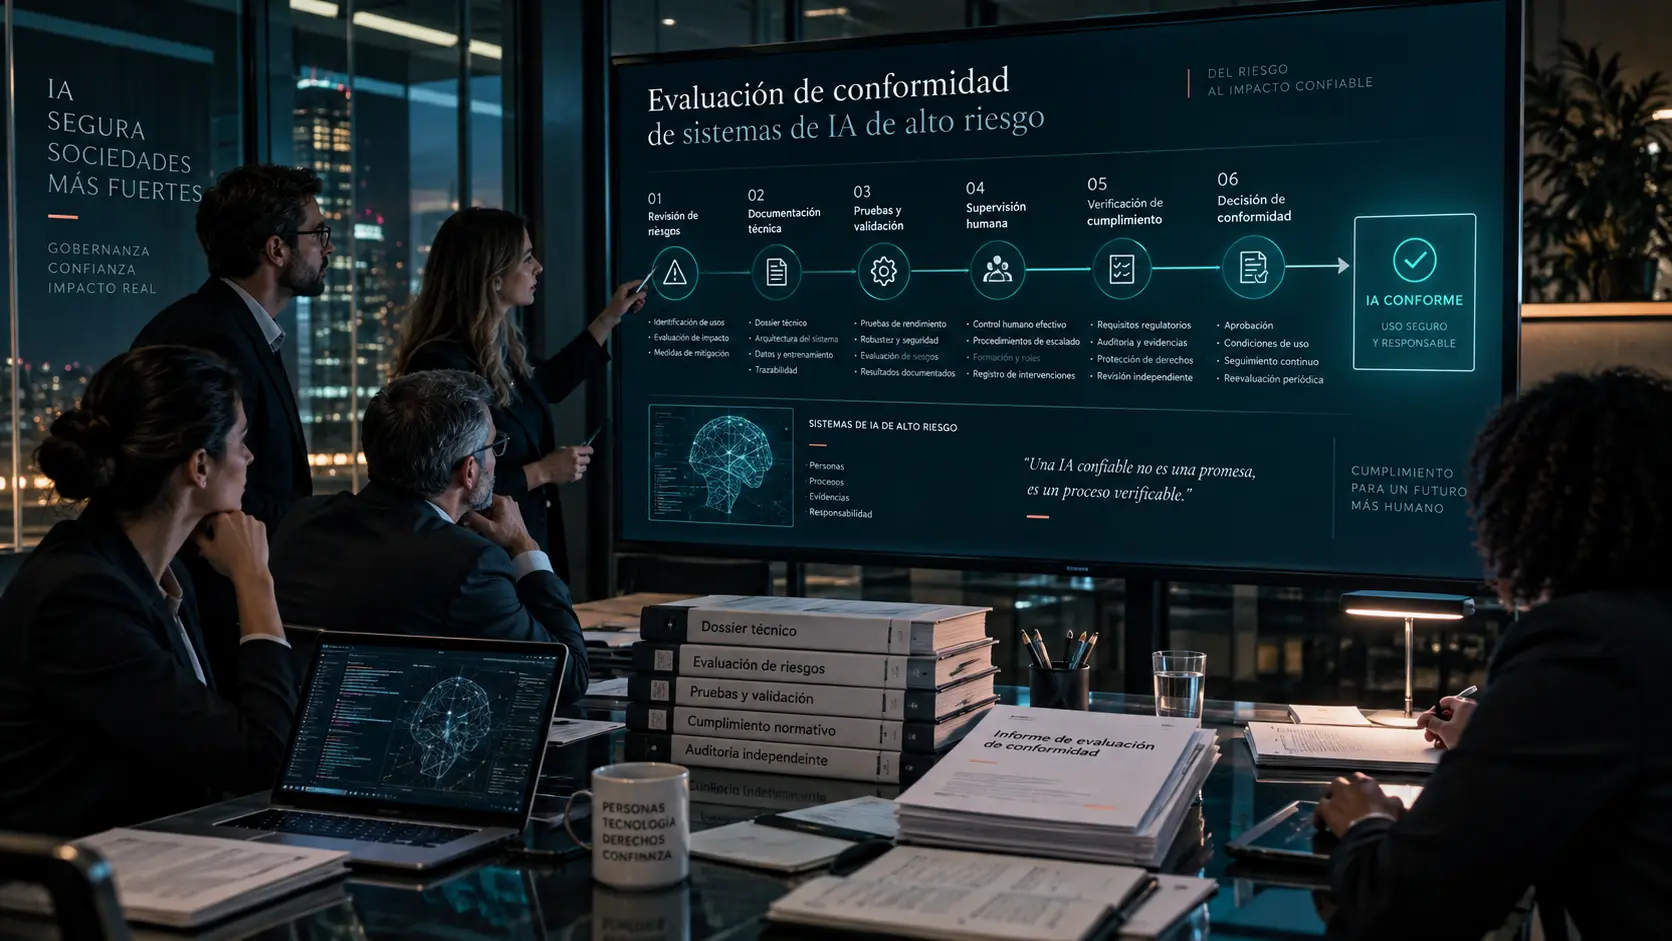
Qué es una evaluación de conformidad
La evaluación de conformidad es el proceso utilizado para comprobar si un sistema de IA de alto riesgo cumple los requisitos aplicables.
No es simplemente una auditoría, una certificación o una revisión documental. Puede incluir documentación técnica, controles, pruebas, gestión de riesgos, sistema de gestión de la calidad, revisión interna e intervención de organismo notificado.
El procedimiento concreto depende del tipo de sistema.
Qué sistemas deben pasarla
Los sistemas clasificados como alto riesgo deben cumplir el marco del AI Act. Antes de ponerlos en el mercado o en servicio, el proveedor debe seguir la ruta que corresponda.
Existen rutas diferentes para sistemas del Anexo III y para sistemas que forman parte de productos regulados por legislación del Anexo I. Por eso el primer paso siempre es clasificar correctamente el sistema.
Qué requisitos se evalúan
La evaluación debe comprobar los requisitos aplicables de la Sección 2 del Capítulo III:
- gestión de riesgos
- datos y gobernanza de datos
- documentación técnica
- record-keeping
- transparencia e información
- supervisión humana
- precisión
- robustez
- ciberseguridad.
La conformidad no depende de un único documento, sino del sistema completo de controles y evidencias.
Qué diferencia hay entre Annex VI y Annex VII
Annex VI
Es el procedimiento de control interno. El proveedor evalúa internamente la conformidad y no interviene un organismo notificado.
Annex VII
Es la evaluación basada en el sistema de gestión de la calidad y la documentación técnica, con intervención de un organismo notificado.
No son dos etiquetas para el mismo proceso, sino procedimientos diferentes.
Cuándo puede utilizarse control interno
Para sistemas incluidos en determinados puntos del Anexo III, el artículo 43 contempla el control interno del Annex VI.
En particular, para los sistemas de los puntos 2 a 8 del Anexo III, el artículo 43 establece actualmente este procedimiento sin organismo notificado.
Control interno no significa una autoafirmación sin pruebas. El proveedor debe demostrar el cumplimiento con controles, resultados y evidencias.
Cuándo interviene un organismo notificado
En determinados supuestos del punto 1 del Anexo III puede aplicarse Annex VII.
También se utiliza en los casos previstos por el artículo 43 cuando no existen normas armonizadas aplicables ni especificaciones comunes disponibles; la norma armonizada no se aplica o se aplica solo parcialmente; no se aplican las especificaciones comunes; o la norma se publicó con restricciones relevantes.
El organismo notificado evalúa el sistema de gestión de la calidad, la documentación técnica y la conformidad con los requisitos aplicables.
No todos los sistemas de alto riesgo necesitan organismo notificado.
Sistemas vinculados a productos regulados
Algunos sistemas de alto riesgo forman parte de productos cubiertos por legislación de armonización de la Unión del Anexo I.
En esos casos se sigue el procedimiento de evaluación previsto en la legislación sectorial aplicable, integrando los requisitos del AI Act. No debería crearse un proceso paralelo innecesario.
Cómo funciona la evaluación paso a paso
Paso 1. Clasificar el sistema
Confirmar que es de alto riesgo.
Paso 2. Determinar la ruta
Identificar Annex VI, Annex VII o el procedimiento sectorial del Anexo I.
Paso 3. Identificar requisitos
Definir qué debe demostrarse.
Paso 4. Preparar documentación técnica
Consolidar arquitectura, finalidad, datos, riesgos, pruebas y controles en la documentación técnica.
Paso 5. Revisar el sistema de gestión
Comprobar el sistema de gestión de la calidad cuando corresponda.
Paso 6. Ejecutar pruebas
Verificar precisión, robustez, seguridad, funcionamiento y controles.
Paso 7. Revisar evidencias
Comprobar que cada requisito puede demostrarse.
Paso 8. Organismo notificado
Incorporarlo cuando el procedimiento lo requiera.
Paso 9. Corregir no conformidades
Resolver las brechas detectadas.
Paso 10. Cerrar evaluación
Formalizar el resultado.
Paso 11. Completar obligaciones posteriores
Preparar, cuando corresponda, declaración UE de conformidad, marcado CE y registro.
La evaluación forma parte del ciclo de vida, no es un evento aislado.
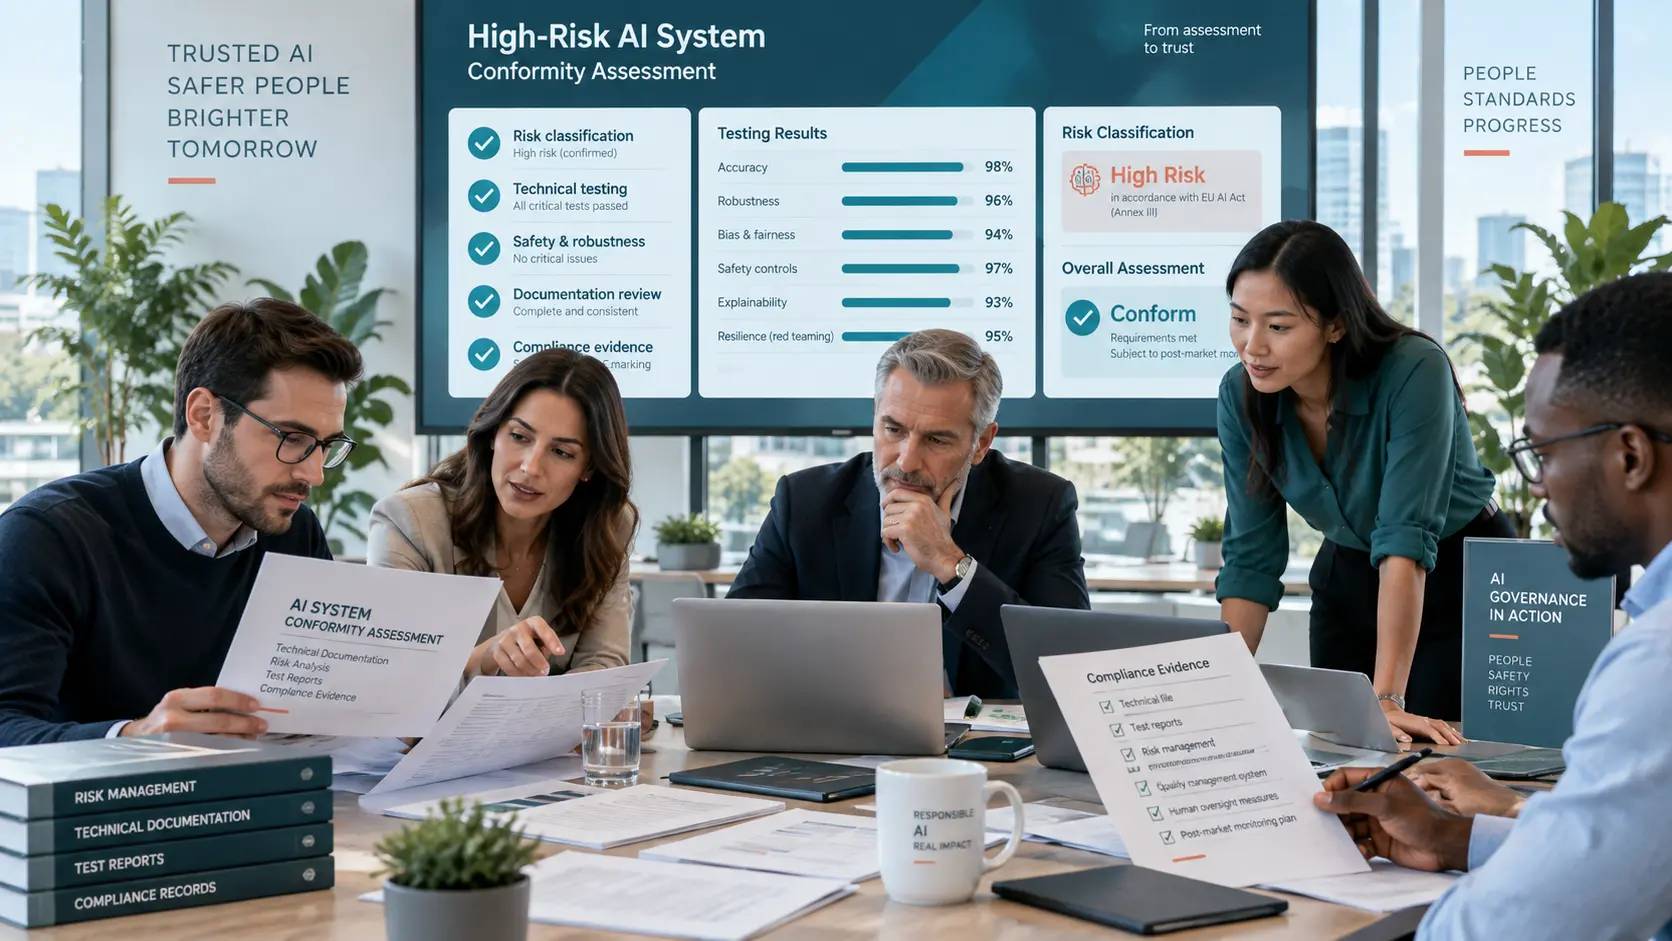
Documentación técnica
Debe demostrar cómo se diseñó, desarrolló, probó y controló el sistema. Puede incluir finalidad, arquitectura, datos, desarrollo, pruebas, riesgos, controles, supervisión, logs y cambios.
La evaluación depende de que sea completa, coherente, actualizada y trazable.
Sistema de gestión de la calidad
El artículo 17 exige a los proveedores de sistemas de alto riesgo un sistema de gestión de la calidad.
Puede cubrir estrategia de cumplimiento, diseño, desarrollo, pruebas, validación, datos, gestión de riesgos, monitorización, incidentes, documentación y responsabilidades.
Cuando se aplica Annex VII, este sistema forma parte de la evaluación por el organismo notificado.
Riesgos, datos, logs y supervisión humana
Estos elementos deben estar conectados: riesgo → control → prueba → log → supervisión → evidencia.
La evaluación debe comprobar que los riesgos se identifican, los datos se gobiernan, los controles funcionan, existe trazabilidad, la supervisión humana es real y el sistema alcanza la precisión, robustez y seguridad requeridas.
Qué ocurre después de la evaluación
Superar la evaluación no termina el trabajo. El proveedor debe monitorizar, gestionar incidentes, mantener documentación, actualizar registros, revisar riesgos y gestionar cambios.
La conformidad no es una fotografía permanente, sino una parte del framework de gobierno.
Qué pasa si el sistema cambia
El artículo 43 exige una nueva evaluación cuando exista una modificación sustancial, aunque el sistema modificado vuelva a distribuirse o continúe utilizándolo el responsable del despliegue actual.
En sistemas que continúan aprendiendo, los cambios previamente determinados por el proveedor y evaluados dentro de la evaluación inicial pueden no constituir una modificación sustancial.
Por eso la gestión del cambio es crítica.
Relación con marcado CE y registro
Después de demostrar conformidad pueden corresponder la declaración UE de conformidad, el marcado CE y el registro del sistema.
Estas actuaciones no sustituyen la evaluación. Son consecuencias o pasos posteriores del marco de puesta en mercado. El marcado CE no es una certificación independiente de todo el proceso.
Errores habituales
Pensar que todos necesitan organismo notificado
No es correcto.
Confundir control interno con ausencia de control
También exige evidencias.
Empezar por Annex VI o VII sin clasificar
Primero debe determinarse el tipo de sistema.
Tratar la evaluación como una auditoría ISO
No son equivalentes y ISO/IEC 42001 no sustituye el artículo 43.
Preparar documentación al final
La evidencia debe acompañar el ciclo de vida.
Ignorar legislación sectorial
Puede existir un procedimiento integrado.
No gestionar cambios
Una modificación sustancial puede activar una nueva evaluación.
Confundir marcado CE con evaluación
El marcado llega después del procedimiento correspondiente.
La conformidad no se demuestra con una única auditoría
La evaluación conecta clasificación → requisitos → controles → evidencias → evaluación → puesta en mercado.
El procedimiento puede variar, pero la pregunta central es siempre la misma: ¿puede el proveedor demostrar que el sistema cumple los requisitos que le corresponden?
Esto exige coherencia entre riesgos, datos, controles, pruebas, personas y evidencias.
Referencias
- Regulation (EU) 2024/1689 — Artificial Intelligence Act.
- Article 16 — Obligations of providers of high-risk AI systems.
- Article 17 — Quality management system.
- Article 43 — Conformity assessment.
- Article 47 — EU declaration of conformity.
- Article 48 — CE marking.
- Article 49 — Registration.
- Annex VI — Conformity assessment procedure based on internal control.
- Annex VII — Conformity assessment based on quality management system and assessment of technical documentation.
- Annex I — Union harmonisation legislation.
- Annex III — High-risk AI systems.
¿Sabes qué ruta de conformidad corresponde a tu sistema?
Antes de hablar de organismo notificado, marcado CE o documentación, hay que determinar correctamente la clasificación, el procedimiento aplicable y las evidencias necesarias.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.