
Qué es ISO/IEC 42001
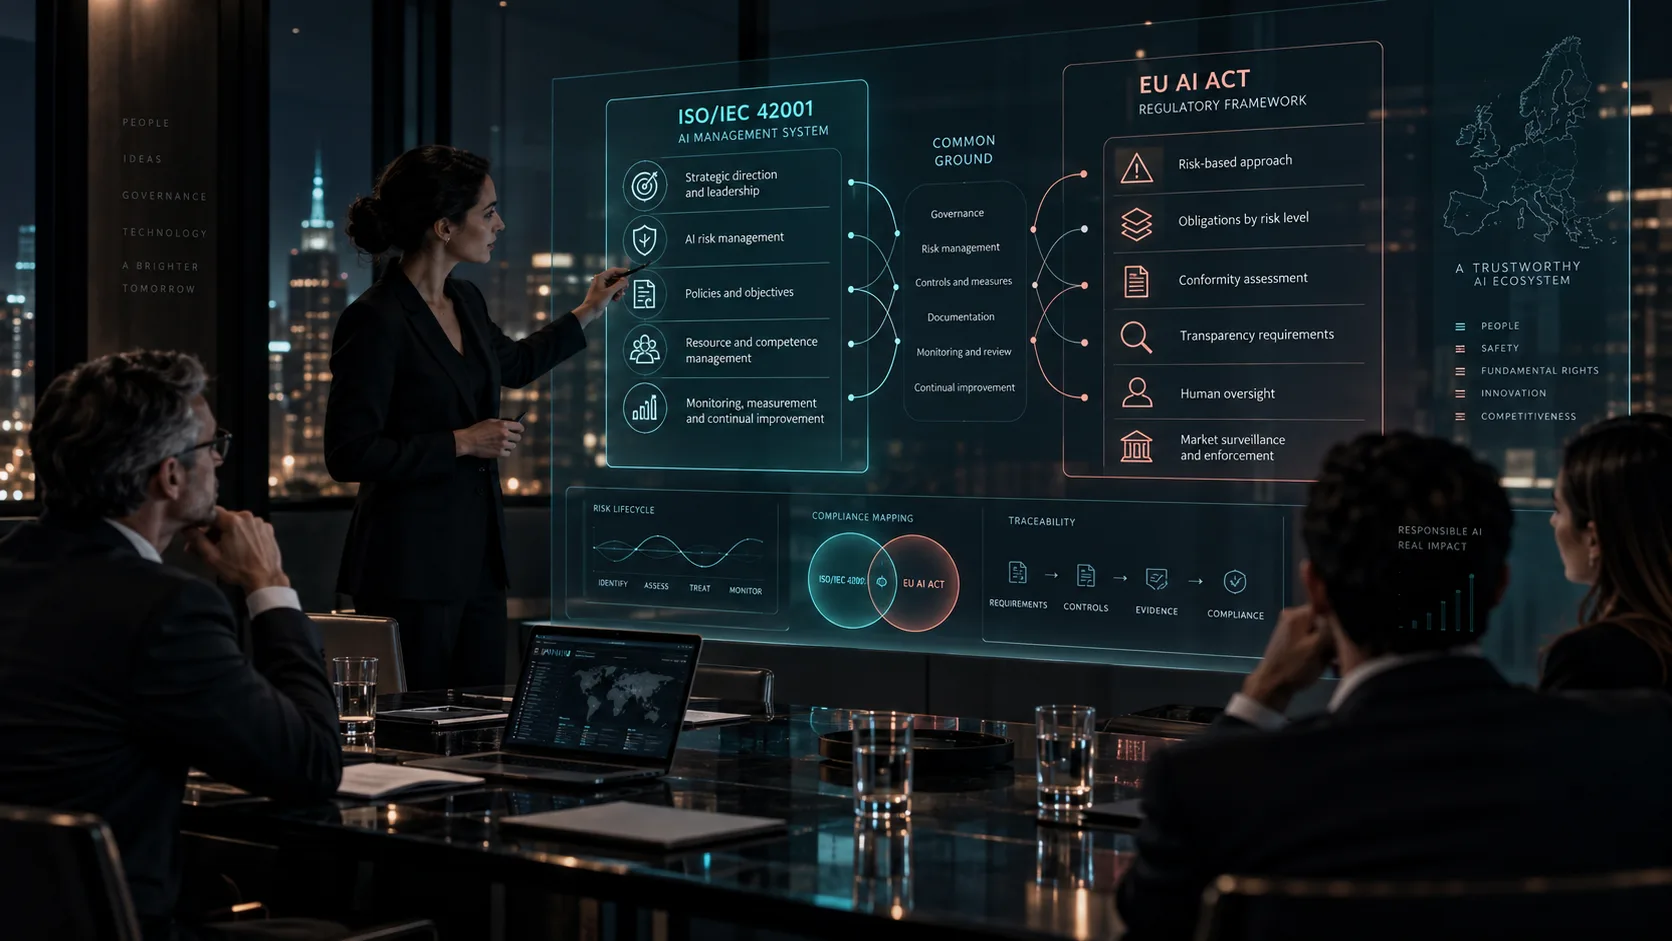
ISO/IEC 42001 es una norma internacional que establece requisitos para crear, implantar, mantener y mejorar continuamente un Sistema de Gestión de Inteligencia Artificial.
Su enfoque no se limita a un sistema de IA concreto. Busca que la organización disponga de una estructura estable para gestionar cómo desarrolla, proporciona o utiliza inteligencia artificial.
Ese sistema de gestión puede incluir, entre otros elementos:
- contexto y alcance
- liderazgo
- políticas
- objetivos
- responsabilidades
- gestión de riesgos y oportunidades
- recursos y competencias
- procesos operativos
- controles
- evaluación del desempeño
- auditoría interna
- revisión por la dirección
- mejora continua.
Por tanto, ISO/IEC 42001 trabaja principalmente sobre cómo gobierna la organización su relación con la IA. La guía sobre cómo implantar ISO/IEC 42001 desarrolla ese proceso.
Qué es el AI Act
El AI Act es el Reglamento europeo que establece un marco jurídico específico para la inteligencia artificial.
Su lógica es diferente. No crea un sistema de gestión corporativo general.
Establece requisitos y obligaciones según factores como:
- tipo de sistema
- finalidad prevista
- nivel de riesgo
- contexto de utilización
- rol de la organización
- condiciones de comercialización o uso.
El Reglamento distingue, entre otros elementos:
- prácticas prohibidas
- sistemas de alto riesgo
- obligaciones para determinados proveedores
- obligaciones para responsables del despliegue
- transparencia
- modelos de IA de propósito general
- vigilancia y supervisión del mercado.
Por tanto, la pregunta del AI Act no es “¿Tiene la organización un buen sistema de gestión?”, sino: ¿Qué obligaciones jurídicas resultan aplicables a este sistema y a este operador? La guía de AI Act para empresas ofrece una visión general.
La diferencia principal: sistema de gestión frente a regulación
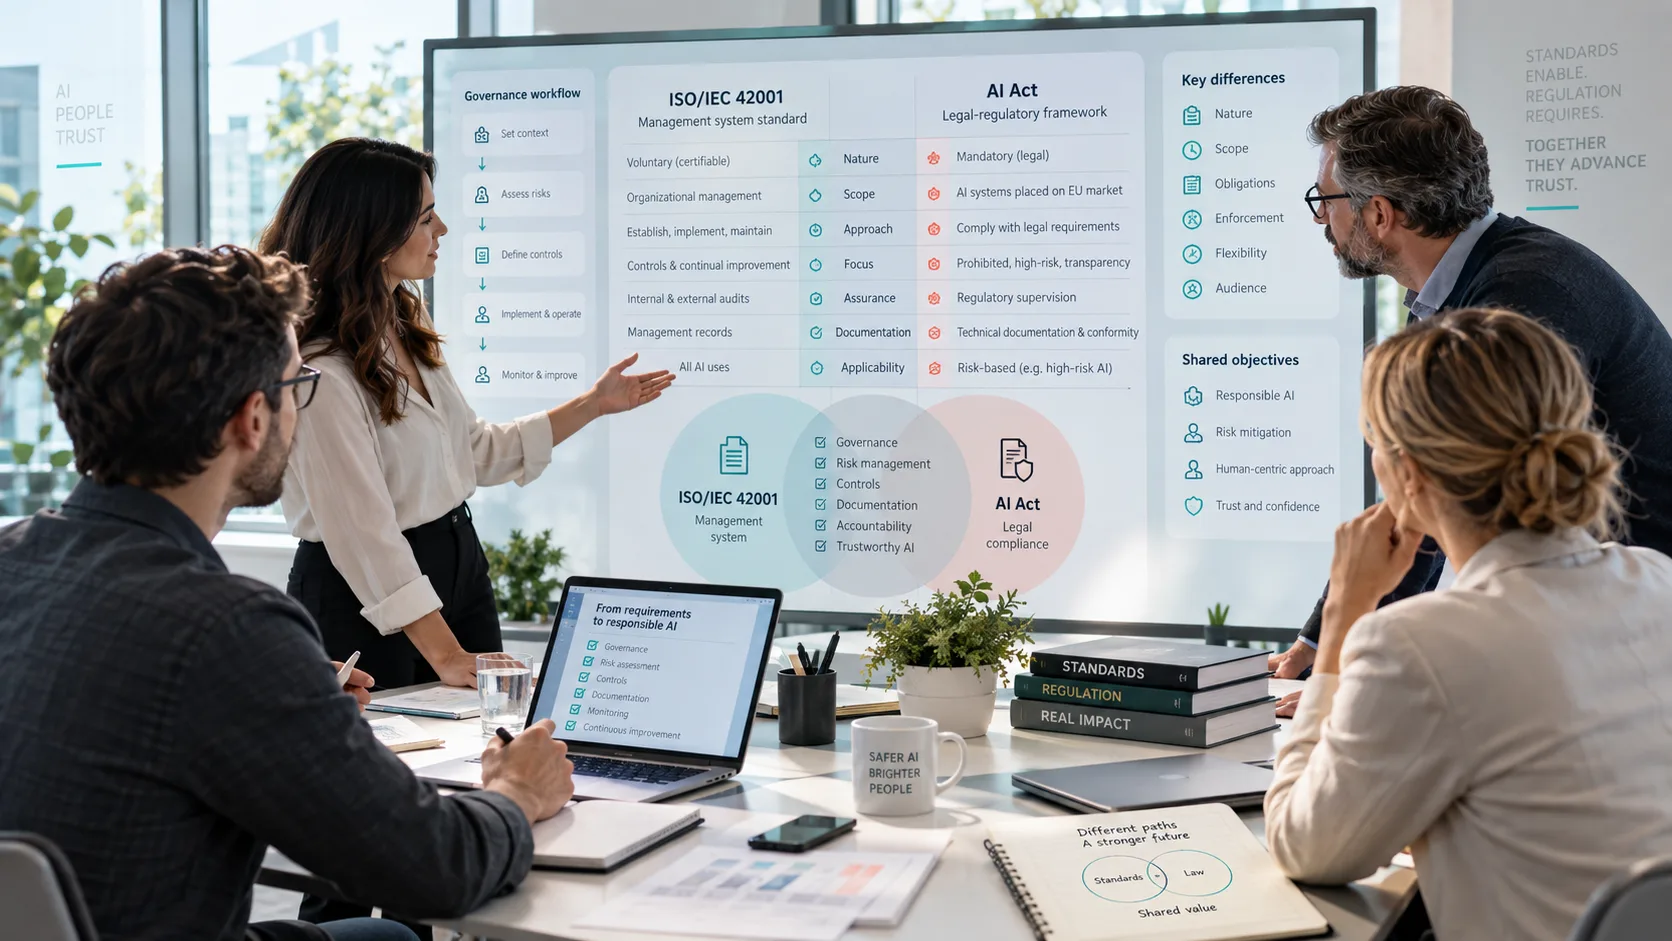
La diferencia más importante puede resumirse así:
ISO/IEC 42001
Organiza cómo la empresa gobierna la IA.
AI Act
Establece qué requisitos jurídicos deben cumplirse cuando el Reglamento resulta aplicable.
ISO/IEC 42001 trabaja a nivel organizativo y de sistema de gestión. El AI Act trabaja principalmente sobre sistemas, usos, riesgos, operadores y obligaciones concretas.
Una organización puede utilizar ISO/IEC 42001 para estructurar quién decide, cómo se identifican sistemas, cómo se valoran riesgos, cómo se implantan controles, cómo se conservan evidencias y cómo se revisa el desempeño.
Y utilizar el AI Act para determinar qué sistemas están prohibidos, cuáles son de alto riesgo, qué obligaciones de transparencia existen, qué obligaciones corresponden según el rol y qué documentación regulatoria es necesaria.
ISO/IEC 42001 es voluntaria; el AI Act puede ser obligatorio
ISO/IEC 42001 es una norma voluntaria.
Una organización puede decidir implantarla porque quiere:
- mejorar su gobierno
- estructurar responsabilidades
- gestionar riesgos
- aportar confianza
- preparar una certificación
- integrar la IA con otros sistemas de gestión.
El AI Act funciona de otra manera. Cuando una organización, sistema o actividad entra en su ámbito de aplicación y se cumplen las condiciones correspondientes, las obligaciones jurídicas aplicables no dependen de que la empresa decida voluntariamente adoptarlas.
Una organización puede decidir no implantar ISO/IEC 42001. No puede decidir ignorar las obligaciones del AI Act que le resulten aplicables.
Diferencias de alcance
ISO/IEC 42001 puede aplicarse a organizaciones de distintos tamaños y sectores que desarrollan, proporcionan o utilizan sistemas de IA. Su alcance puede definirse dentro del propio sistema de gestión.
Por ejemplo, una organización puede establecer inicialmente un SGIA que cubra determinados procesos, unidades, productos o actividades.
El AI Act no funciona mediante un alcance organizativo elegido libremente. Su aplicabilidad depende del Reglamento.
La organización debe analizar:
- si existe un sistema de IA
- cuál es su finalidad
- cómo se clasifica
- qué rol desempeña
- dónde se comercializa o utiliza
- qué obligaciones resultan aplicables.
Por tanto: el alcance del SGIA se define dentro del sistema de gestión; el ámbito de aplicación del AI Act se determina jurídicamente.
Diferencias en el enfoque basado en riesgos
Ambos marcos trabajan con riesgo, pero no de la misma forma.
ISO/IEC 42001 exige que la organización establezca procesos para gestionar riesgos y oportunidades asociados a la IA dentro de su sistema de gestión. La organización necesita identificar, analizar, tratar y revisar esos riesgos de forma sistemática.
El AI Act utiliza un enfoque regulatorio basado en riesgos y establece reglas diferentes para prácticas prohibidas, determinados sistemas de IA de alto riesgo, sistemas sujetos a transparencia y otros sistemas fuera de esas categorías.
Esto significa que riesgo organizativo y clasificación jurídica no son equivalentes.
Un sistema puede no ser jurídicamente de alto riesgo según el AI Act y, aun así, ser considerado importante por la organización debido a sus riesgos operativos, reputacionales, económicos o sobre personas.
En qué puntos se relacionan
Aunque sean marcos diferentes, existen áreas claras de conexión:
- gobierno
- responsabilidades
- gestión de riesgos
- evaluación de impacto
- controles
- competencia y formación
- supervisión humana
- documentación
- trazabilidad
- gestión de proveedores
- monitorización
- incidencias
- auditoría
- mejora.
ISO/IEC 42001 puede proporcionar la estructura organizativa dentro de la cual estas actividades se gestionen de forma sistemática. El AI Act puede aportar obligaciones concretas que esa estructura debe ayudar a identificar, ejecutar y demostrar.
La relación puede entenderse así: el AI Act puede indicar qué obligación existe; ISO/IEC 42001 puede ayudar a organizar cómo la empresa la gestiona.
Gobierno y responsabilidades
Los dos marcos dan importancia a las responsabilidades, pero parten de perspectivas diferentes.
ISO/IEC 42001 exige liderazgo, asignación de responsabilidades y una estructura para gestionar el SGIA. El AI Act asigna obligaciones a operadores jurídicamente definidos, como proveedores o responsables del despliegue.
Estas categorías no deberían confundirse. Un responsable interno de gobierno de IA no se convierte automáticamente en “proveedor” del AI Act, y el propietario interno de un sistema no equivale necesariamente al responsable del despliegue regulatorio.
La organización necesita relacionar ambos niveles:
Nivel organizativo
¿Quién hace qué dentro del modelo de gobierno de IA?
Nivel jurídico
¿Qué rol tiene la organización respecto del sistema?
La guía de roles y responsabilidades ayuda a mantener esta distinción.
Gestión de riesgos e impacto
ISO/IEC 42001 permite incorporar la gestión de riesgos de IA dentro de un proceso continuo.
También puede relacionarse con ISO/IEC 23894 para gestión de riesgos de IA e ISO/IEC 42005 para evaluaciones de impacto.
El AI Act contiene requisitos de gestión de riesgos para determinados sistemas, especialmente sistemas de alto riesgo, y establece obligaciones específicas en función de la clasificación y el rol.
Integrar ambos enfoques evita procesos aislados: un riesgo identificado durante una evaluación regulatoria puede incorporarse al registro interno y un riesgo detectado mediante el SGIA puede provocar una nueva revisión de clasificación, impacto o cumplimiento.
Controles, documentación y evidencias
Una organización puede disponer de políticas y procedimientos muy completos, pero también necesita demostrar que realmente se aplican.
ISO/IEC 42001 ayuda a estructurar documentos, registros, decisiones, revisiones, auditorías, acciones correctivas y mejora. El AI Act exige determinados tipos de documentación, registros o información en los supuestos correspondientes.
No son necesariamente los mismos documentos, pero pueden relacionarse.
La arquitectura documental puede hacer que el inventario identifique sistemas, la clasificación indique obligaciones, la evaluación de riesgos determine controles, las evidencias demuestren aplicación y las revisiones mantengan la información actualizada.
El objetivo debería ser evitar dos sistemas documentales completamente separados cuando existe información reutilizable.
Cómo utilizar ISO/IEC 42001 para organizar el cumplimiento
ISO/IEC 42001 puede ser especialmente útil como estructura de gobierno.
Inventario
Permite establecer un proceso para identificar y mantener los sistemas de IA.
Clasificación
Puede incorporarse un proceso para analizar cada sistema según el AI Act.
Roles
Puede definirse quién realiza el análisis y quién aprueba la conclusión.
Riesgos
Puede integrarse la valoración de riesgos regulatorios, organizativos y sobre personas.
Controles
Las obligaciones identificadas pueden traducirse en medidas concretas.
Evidencias
Puede definirse qué registros deben conservarse.
Seguimiento
Los cambios del sistema pueden activar nuevas revisiones.
Auditoría interna
Puede comprobarse si los procesos definidos realmente se aplican.
Mejora
Incidentes, desviaciones y cambios regulatorios pueden incorporarse al ciclo de mejora.
De esta forma, el AI Act no queda tratado como un proyecto jurídico aislado. Se integra dentro del modelo operativo de gobierno de IA.
Qué no resuelve ISO/IEC 42001 por sí sola
ISO/IEC 42001 no sustituye al análisis jurídico del AI Act.
La organización sigue necesitando determinar si una herramienta entra en la definición de sistema de IA, si existe una práctica prohibida, si el sistema es de alto riesgo, si resulta aplicable el artículo 6.3, qué obligaciones de transparencia existen, cuál es el rol de la organización, qué requisitos específicos debe cumplir y qué plazos son aplicables.
Una certificación de sistema de gestión tampoco cambia automáticamente la clasificación jurídica de un sistema.
La implantación de ISO/IEC 42001 puede mejorar mucho la capacidad de cumplir, pero no elimina la necesidad de interpretar y aplicar correctamente el Reglamento.
¿La certificación ISO 42001 demuestra cumplimiento del AI Act?
No debería afirmarse de forma automática.
Una certificación ISO/IEC 42001 demuestra que el sistema de gestión ha sido evaluado frente a los requisitos de esa norma dentro de un determinado alcance. El AI Act contiene obligaciones jurídicas diferentes.
Muchas evidencias del SGIA pueden resultar útiles para demostrar que existen procesos de gobierno, gestión de riesgos, responsabilidades y controles.
Pero certificación ISO/IEC 42001 y cumplimiento del AI Act no son equivalentes.
Una organización podría disponer de un SGIA certificado y seguir necesitando corregir una obligación concreta del AI Act. También podría cumplir determinadas obligaciones del AI Act sin disponer de certificación ISO/IEC 42001.
La certificación tampoco genera por sí misma una presunción automática de conformidad con el AI Act.
Cómo integrar ambos marcos en la práctica
Una forma práctica de integrarlos es trabajar con dos capas.
Capa 1. Gobierno
ISO/IEC 42001 puede proporcionar la estructura estable:
- alcance
- responsables
- inventario
- riesgos
- controles
- formación
- documentación
- auditoría
- revisión
- mejora.
Capa 2. Requisitos regulatorios
El AI Act aporta las obligaciones específicas:
- clasificación
- prácticas prohibidas
- alto riesgo
- transparencia
- obligaciones por operador
- documentación
- supervisión
- requisitos concretos aplicables.
Después hay que conectar ambas capas:
Sistema de IA → clasificación → obligaciones → riesgos → controles → responsables → evidencias → seguimiento.
Esa cadena evita trabajar ISO y AI Act como dos proyectos independientes y permite que una misma estructura de gobierno soporte múltiples necesidades.
ISO 42001 y AI Act no son caminos alternativos
La pregunta no debería ser “¿Implantamos ISO/IEC 42001 o cumplimos el AI Act?”
Son cuestiones diferentes. El AI Act establece obligaciones jurídicas. ISO/IEC 42001 proporciona una estructura de gestión.
Cuando se utilizan correctamente juntos, una organización puede transformar requisitos regulatorios dispersos en procesos, responsables, controles y evidencias que formen parte de su funcionamiento cotidiano.
La relación más útil puede resumirse así: el AI Act indica qué debe cumplirse cuando resulta aplicable; ISO/IEC 42001 ayuda a construir una organización capaz de gestionarlo de forma sistemática.
Referencias
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- Reglamento (UE) 2024/1689 — AI Act.
- ISO/IEC 23894:2023 — Guidance on risk management.
- ISO/IEC 42005:2025 — AI system impact assessment.
¿Tu organización gestiona ISO 42001 y AI Act dentro del mismo modelo?
Antes de crear documentos separados para cada marco, conviene saber qué sistemas utiliza la organización, qué obligaciones existen y qué procesos de gobierno ya pueden reutilizarse.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.