
Qué es ISO/IEC 42001
ISO/IEC 42001 es una norma internacional para establecer, implementar, mantener y mejorar continuamente un Sistema de Gestión de Inteligencia Artificial, también conocido como SGIA o AIMS.
Está pensada para organizaciones que desarrollan, proporcionan o utilizan productos o servicios basados en inteligencia artificial. ISO la define como la primera norma internacional de sistemas de gestión específicamente dedicada a la IA.
La idea esencial es mucho más sencilla que su nombre:
Si una organización utiliza IA, debería saber cómo la gobierna.
Quién decide.
Quién responde.
Qué riesgos revisa.
Qué controles aplica.
Qué información conserva.
Y cómo comprueba que todo ello sigue funcionando con el tiempo.
Qué problema intenta resolver ISO 42001
Imaginemos una empresa en la que cada departamento empieza a incorporar inteligencia artificial por su cuenta.
Uno compra una herramienta.
Otro integra un chatbot.
Otro utiliza un sistema para analizar candidatos.
Otro empieza a utilizar IA generativa con información corporativa.
Todo funciona.
Hasta que alguien pregunta:
¿Quién ha aprobado estos sistemas?
¿Qué riesgos hemos revisado?
¿Qué herramientas están autorizadas?
¿Quién es responsable si algo falla?
¿Dónde está documentado?
Entonces aparece el verdadero problema.
No necesariamente tenemos un problema tecnológico.
Tenemos un problema de gobierno.
ISO 42001 intenta precisamente crear una estructura para gestionar esa realidad de forma consistente.
Qué es un Sistema de Gestión de Inteligencia Artificial
El nombre puede parecer más complicado de lo que realmente es.
Un SGIA es, básicamente, el conjunto de:
responsabilidades + políticas + procesos + controles + evidencias
que una organización utiliza para gestionar su inteligencia artificial.
No es un software.
No es una plataforma.
Y tampoco es una carpeta llena de documentos.
Un buen sistema de gestión debería permitir responder preguntas como:
¿Qué IA utilizamos?
¿Para qué?
¿Quién es responsable?
¿Qué riesgos tiene?
¿Qué controles hemos establecido?
¿Cómo sabemos si funcionan?
ISO describe precisamente el SGIA como un conjunto de elementos relacionados que permiten establecer políticas, objetivos y procesos para gestionar de forma responsable el desarrollo, suministro o uso de sistemas de IA.
A qué organizaciones se aplica ISO 42001
No está pensada únicamente para grandes empresas tecnológicas.
Puede tener sentido para una empresa que desarrolla sistemas de IA.
Pero también para una organización que simplemente los utiliza.
ISO señala expresamente que la norma puede aplicarse a organizaciones de distintos tamaños, sectores y contextos, tanto públicas como privadas.
Una empresa no necesita desarrollar su propio modelo para necesitar gobierno de IA.
Puede utilizar soluciones de terceros y seguir teniendo que decidir:
- cuáles utiliza;
- para qué;
- quién puede utilizarlas;
- qué riesgos acepta;
- qué resultados deben supervisarse;
- y qué información necesita conservar.
Principales requisitos de ISO/IEC 42001
ISO/IEC 42001 no se limita a exigir controles aislados sobre los sistemas de inteligencia artificial. Plantea un sistema de gestión completo para que la organización pueda gobernar su uso de forma estructurada y continua.
Entre sus principales requisitos están comprender el contexto de la organización, definir el alcance del Sistema de Gestión de Inteligencia Artificial, establecer responsabilidades, identificar riesgos y oportunidades, asignar recursos, aplicar controles, evaluar el desempeño y mantener un proceso de mejora continua.
En la práctica, esto implica conectar la estrategia, los procesos, las personas y la documentación relacionada con la IA. El objetivo no es generar más burocracia, sino poder demostrar que la organización conoce sus sistemas de IA, entiende sus riesgos y dispone de mecanismos para gestionarlos.
Por dónde empezar a implantar ISO 42001
Si necesitas un recorrido operativo completo, consulta nuestra guía sobre cómo implantar ISO/IEC 42001 paso a paso.
Aquí suele aparecer una tentación:
empezar redactando documentos.
Yo no empezaría por ahí.
Antes necesitamos entender la organización.
Una primera secuencia razonable sería:
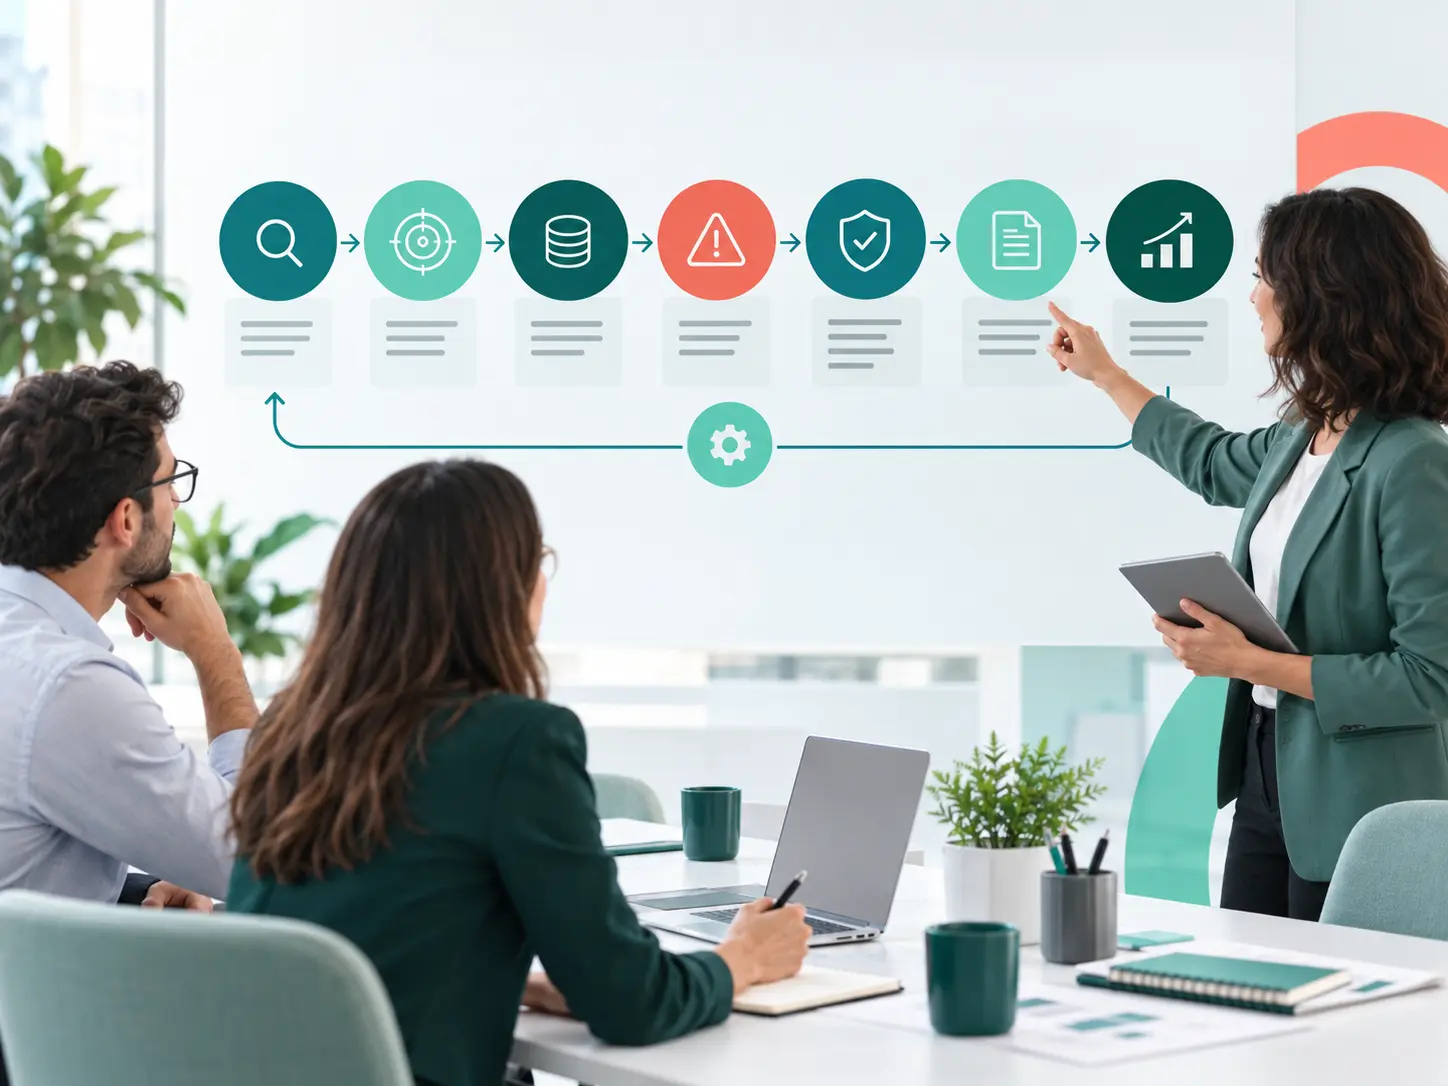
Contexto → Alcance → Inventario → Riesgos → Responsabilidades → Controles → Evidencias
Contexto
¿Qué hace nuestra organización?
¿Dónde utiliza IA?
¿Qué partes interesadas debemos considerar?
Alcance
¿Qué parte de la organización estará incluida dentro del SGIA?
No siempre tiene que abarcar toda la empresa desde el primer día.
Inventario
¿Qué sistemas de IA existen realmente?
Riesgos
¿Qué puede salir mal y qué impacto tendría?
Responsabilidades
¿Quién decide, supervisa, revisa y aprueba?
Controles
¿Qué medidas necesitamos?
Evidencias
¿Cómo podremos demostrar que esas medidas existen y funcionan?
No necesitamos empezar con cincuenta procedimientos.
Necesitamos empezar entendiendo qué estamos intentando gobernar.
El inventario y los riesgos como punto de partida
Aquí aparece una conexión importante con todo lo que hemos venido explicando.
Es muy difícil gestionar IA si no sabemos qué sistemas tenemos.
Y también es difícil decidir qué controles necesitamos si no entendemos sus riesgos.
Por eso dos de las piezas más útiles al inicio suelen ser:
el inventario de sistemas de IA
y
la evaluación de riesgos.
El inventario nos dice qué existe.
El análisis de riesgos nos ayuda a decidir dónde debemos prestar más atención.
Un asistente que ayuda a redactar textos no necesariamente exige el mismo nivel de control que un sistema que interviene en una decisión sobre una persona.
La gobernanza consiste precisamente en saber diferenciarlos.
Qué significa realmente implantar un SGIA
Implantar ISO 42001 no significa simplemente crear documentos para una auditoría.
Significa conseguir que determinadas decisiones formen parte de la forma normal de trabajar.
Por ejemplo:
Antes de incorporar una nueva herramienta de IA:
¿quién debe revisarla?
Cuando aparece un riesgo:
¿quién decide si es aceptable?
Si cambia el sistema:
¿tenemos que volver a evaluarlo?
Si ocurre una incidencia:
¿cómo la registramos y qué aprendemos de ella?
Si un empleado utiliza IA:
¿qué necesita saber?
Cuando estas preguntas tienen respuestas claras y repetibles, empezamos a hablar realmente de un sistema de gestión.
Implantar ISO 42001 no es lo mismo que certificarse
Son dos decisiones distintas.
Una organización puede utilizar ISO/IEC 42001 como marco para estructurar su gobierno de IA sin iniciar inmediatamente un proceso de certificación.
La implantación consiste en establecer y operar el sistema de gestión.
La certificación supone que una entidad independiente evalúe si ese sistema cumple los requisitos aplicables de la norma.
Por eso la primera pregunta no debería ser:
¿Cuánto tardamos en certificarnos?
Antes preguntaría:
¿Tenemos realmente un sistema de gestión que funcione?
La certificación puede llegar después.
Qué suele costar más de la implantación
Normalmente no es escribir una política.
Lo difícil es conseguir que el gobierno forme parte de las decisiones reales.
Por ejemplo:
que Compras avise cuando se adquiere una herramienta de IA;
que Recursos Humanos informe de nuevos sistemas utilizados con candidatos;
que IT mantenga información técnica;
que negocio asuma responsabilidades;
que los riesgos tengan responsables;
y que las decisiones queden documentadas.
La parte complicada no es tener una plantilla.
Es conseguir que la organización trabaje de una manera coherente.
Qué debería quedar después de una primera fase
No hace falta tenerlo todo terminado para empezar a ver resultados.
Una primera fase bien planteada debería permitir, como mínimo, saber:
qué IA tenemos;
qué parte de la organización queremos gobernar;
quién tiene responsabilidades;
qué riesgos principales existen;
qué controles necesitamos;
y qué evidencias debemos conservar.
Eso ya cambia mucho la situación.
Pasamos de:
“Tenemos distintas herramientas de IA.”
a:
“Sabemos cómo queremos gobernarlas.”
¿Quieres saber dónde estás antes de implantar ISO 42001?
Antes de iniciar un SGIA completo puede ser útil conocer el punto de partida.
Puedes utilizar el diagnóstico de Céntrika para obtener una primera visión sobre gobierno, riesgo y cumplimiento de la IA e identificar qué áreas necesitan más atención.
El diagnóstico ofrece una primera orientación y no sustituye una evaluación específica del SGIA.