
Qué es Shadow AI
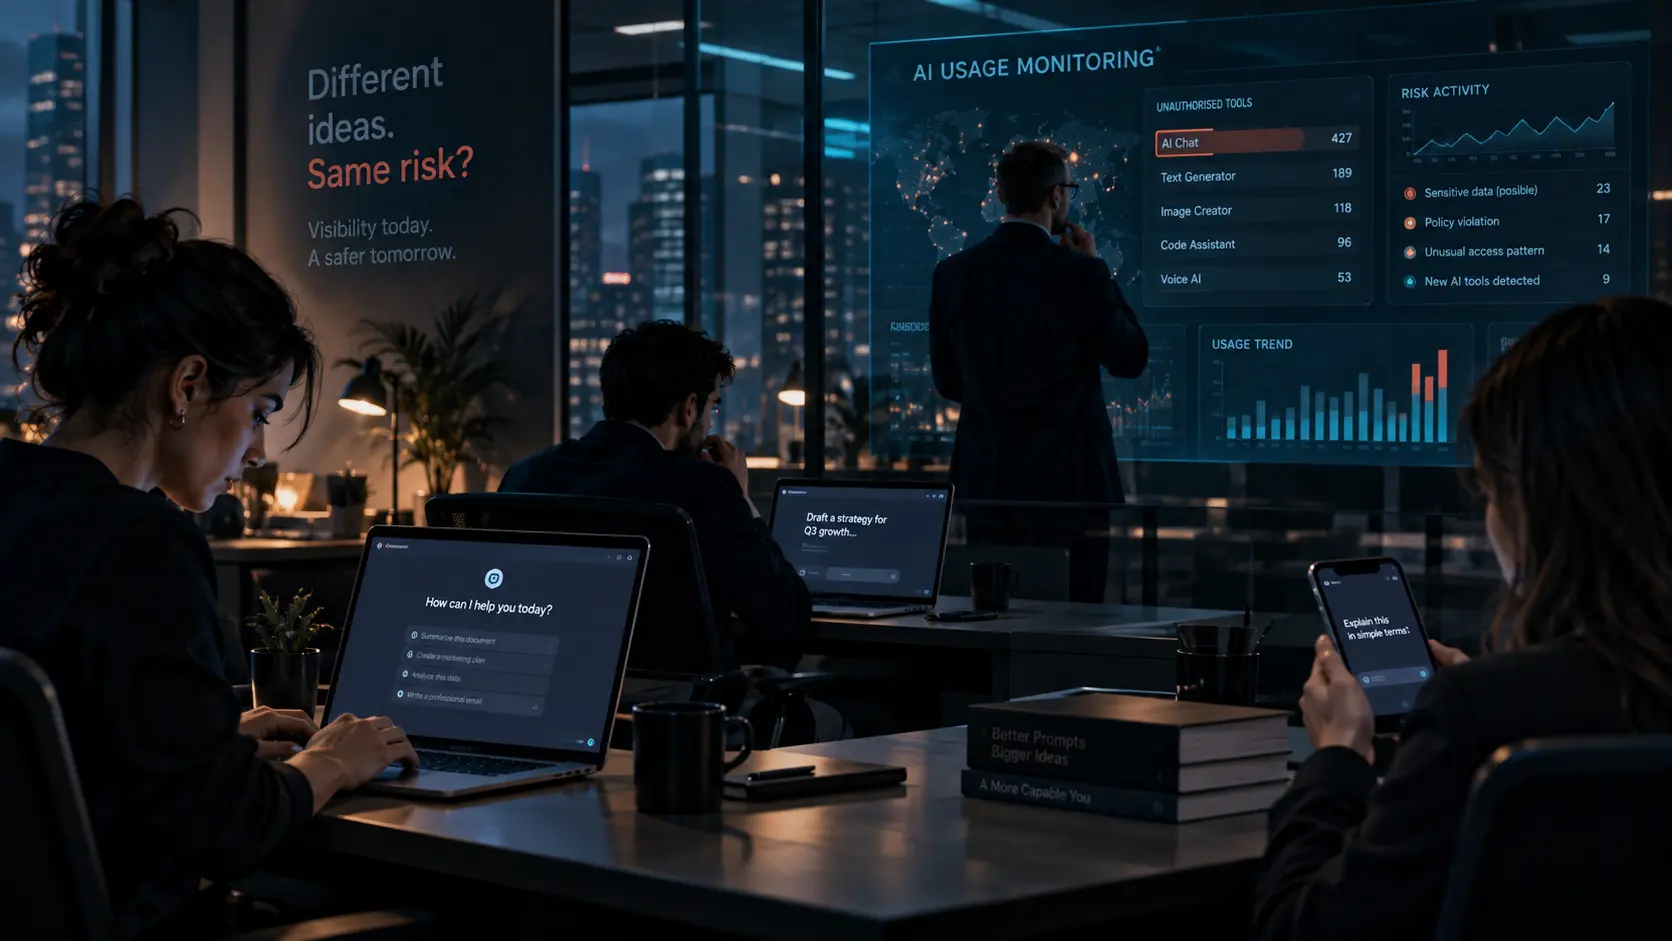
Shadow AI describe el uso de herramientas, modelos o funciones de inteligencia artificial que no están identificados, registrados, aprobados o evaluados por los procesos de gobierno de la organización.
Puede incluir cuentas personales, herramientas SaaS, extensiones, asistentes, APIs, modelos locales o nuevas funciones incorporadas a software existente.
No es una categoría jurídica definida por el AI Act ni significa necesariamente uso malicioso. A menudo una persona solo intenta resolver un problema más rápido. La organización, sin embargo, pierde visibilidad.
Por qué aparece
Acceso muy sencillo
Muchas herramientas solo requieren correo, navegador o una tarjeta personal.
Necesidad de productividad
Los empleados buscan trabajar con más rapidez.
Procesos lentos y falta de alternativas
Cuando aprobar una herramienta tarda meses o la política de uso de IA prohíbe sin ofrecer opciones útiles, aparecen alternativas informales.
Falta de conocimiento
El usuario puede desconocer riesgos de datos, propiedad intelectual, condiciones del proveedor o requisitos internos. Shadow AI puede revelar una brecha de gobierno.
Qué riesgos puede introducir
Los riesgos dependen del uso y pueden afectar a datos personales o confidenciales, propiedad intelectual, seguridad, integraciones, decisiones basadas en resultados no verificados y trazabilidad.
También puede existir exposición regulatoria cuando el contexto activa obligaciones específicas. El riesgo no procede solo de la herramienta, sino de su finalidad, datos, personas afectadas y condiciones de uso dentro de la gestión de riesgos.
Shadow AI no significa automáticamente incumplimiento
Encontrar una herramienta no autorizada no implica automáticamente infracción del AI Act, violación de protección de datos, incidente de seguridad o práctica prohibida.
Primero debe analizarse qué herramienta es, cómo se utiliza, qué datos procesa, a quién afecta, qué rol ocupa la organización y qué obligaciones aplican.
Shadow AI es una señal para investigar, no una conclusión jurídica automática.
Qué señales pueden indicar su existencia
Pueden aparecer cuentas con correos corporativos, gastos de empresa, extensiones nuevas, tráfico hacia servicios de IA, APIs no inventariadas, outputs sin herramienta conocida o nuevas capacidades de IA en SaaS ya contratados.
También puede detectarse mediante entrevistas, auditorías, formación, revisiones de proveedores o evaluaciones. No toda detección debe basarse en vigilancia técnica.
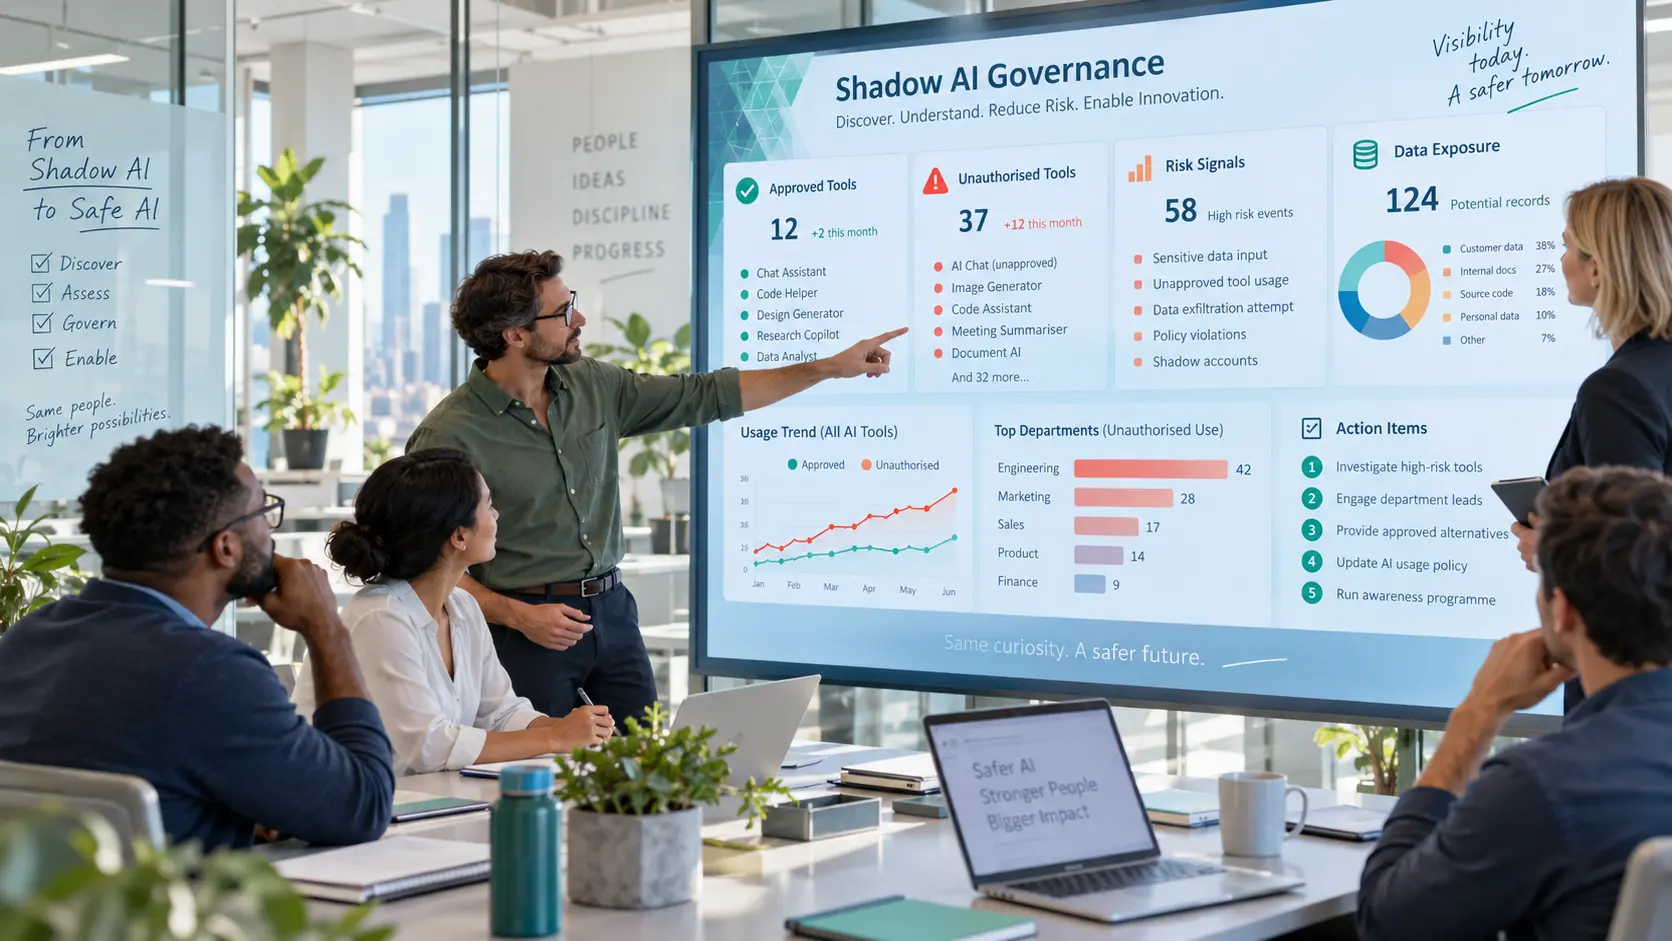
Cómo detectar Shadow AI
Un enfoque práctico combina:
- inventario y consultas a las unidades
- contratos, suscripciones y gastos
- integraciones, extensiones y APIs
- señales de seguridad dentro de límites legales
- encuestas y sesiones de AI literacy
- revisión de capacidades nuevas en herramientas existentes.
El objetivo no es crear una operación policial. Es recuperar visibilidad.
Cómo evaluar un uso no autorizado
Ante un hallazgo conviene evitar tanto “bloquear todo” como “permitirlo porque ya se utiliza”.
La evaluación debe revisar finalidad, datos, personas afectadas, proveedor, acceso a sistemas, riesgos, alternativas autorizadas y valor real del caso de uso.
Estas respuestas permiten una decisión proporcionada y pueden documentarse en un registro práctico.
Cuándo bloquear, regularizar o permitir
Bloquear
Cuando el riesgo sea incompatible con la política o no pueda mitigarse razonablemente.
Regularizar
Cuando el caso sea útil pero necesite evaluación, contrato, configuración, controles e inclusión en inventario.
Permitir con condiciones
Limitando cuentas, datos, casos de uso o exigiendo revisión humana.
Sustituir
Ofreciendo una alternativa corporativa autorizada.
El objetivo no es maximizar bloqueos, sino reducir riesgo manteniendo utilidad.
Qué papel tiene el inventario
Un hallazgo puede convertirse en un registro con herramienta, finalidad, propietario, proveedor, usuarios, datos, riesgo, estado y decisión.
El estado puede evolucionar de “detectado — pendiente de evaluación” a “aprobado con condiciones” o “retirado”. Así, Shadow AI se convierte en información gestionable.
Qué papel tienen la política y AI literacy
La política debe explicar herramientas permitidas, aprobaciones, datos que no pueden introducirse, usos restringidos y cómo escalar dudas.
El artículo 4 del AI Act exige que proveedores y responsables del despliegue adopten medidas para apoyar la alfabetización en IA considerando conocimientos, experiencia, formación y contexto; no exige un nivel individual universal. Se aplica desde el 2 de febrero de 2025 y su supervisión y ejecución comenzó en agosto de 2026.
La formación reduce Shadow AI cuando explica por qué existen reglas, qué riesgo evitan y qué alternativas están disponibles.
Cómo gestionar herramientas generativas
La IA generativa en la empresa es una fuente frecuente de Shadow AI: chatbots, generadores de imagen, asistentes de código, resumidores, herramientas de reuniones y copilotos.
La organización puede definir listas permitidas y restringidas, casos prohibidos, reglas de datos y requisitos de revisión humana. Las reglas deben ser utilizables.
Cómo integrar proveedores y terceros
Una herramienta detectada puede requerir due diligence del proveedor: datos, seguridad, subproveedores, modelo, cambios, retención, condiciones y soporte.
Shadow AI también puede aparecer cuando una aplicación aprobada incorpora IA más tarde. La gestión de terceros debe contemplar cambios funcionales y nuevas capacidades.
Evidencias y trazabilidad
Conviene registrar fecha de detección, herramienta, área, finalidad, evaluación, decisión, controles, responsable y revisión como parte de las evidencias de IA.
La evidencia no sirve únicamente para sancionar. También permite aprender: si muchas personas usan la misma herramienta, quizá exista una necesidad empresarial no cubierta.
Cómo monitorizar Shadow AI
Pueden medirse herramientas detectadas, nuevos usos, áreas expuestas, herramientas regularizadas o retiradas, incidentes asociados, usuarios formados y porcentaje de uso autorizado.
Un KRI útil es el número de herramientas no autorizadas con acceso a información sensible. Un KPI puede ser el porcentaje de usos detectados evaluados dentro del plazo definido.
Estos indicadores pueden integrarse en los KPIs y KRIs de gobierno de IA. La tendencia importa más que una cifra aislada.
Errores habituales
Prohibir sin ofrecer alternativas
El uso puede desplazarse fuera de la visibilidad.
Tratarlo solo como ciberseguridad
También afecta a datos, proveedores, compliance, riesgo y negocio.
Vigilar sin contexto
La detección técnica no explica por qué se usa una herramienta.
No hablar con los usuarios ni registrar lo descubierto
Se pierden necesidades reales y el problema reaparece.
No actualizar la política
Las herramientas cambian continuamente.
Considerar cualquier uso una infracción jurídica
Primero debe analizarse el contexto dentro del framework de gobierno.
Shadow AI es un problema de visibilidad antes que de prohibición
Una organización no puede gobernar una IA que no sabe que existe.
El primer objetivo debería ser ver; después entender, evaluar, decidir y gobernar.
Un enfoque eficaz conecta: descubrimiento → riesgo → decisión → alternativa → seguimiento.
Cuando funciona, Shadow AI deja de ser una zona invisible y se convierte en otra parte gestionable del gobierno de IA.
Referencias
- Regulation (EU) 2024/1689 — Artificial Intelligence Act.
- Article 4 — AI literacy.
- European Commission — AI Literacy Questions & Answers.
- European Commission — Repository of AI literacy practices.
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
Estas referencias apoyan alfabetización, gobierno, riesgo y uso responsable; no convierten Shadow AI en una categoría jurídica del AI Act.
¿Sabes qué herramientas de IA se están utilizando realmente en tu organización?
El primer paso para reducir Shadow AI es recuperar visibilidad sobre herramientas, usuarios, datos, proveedores y riesgos.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.