
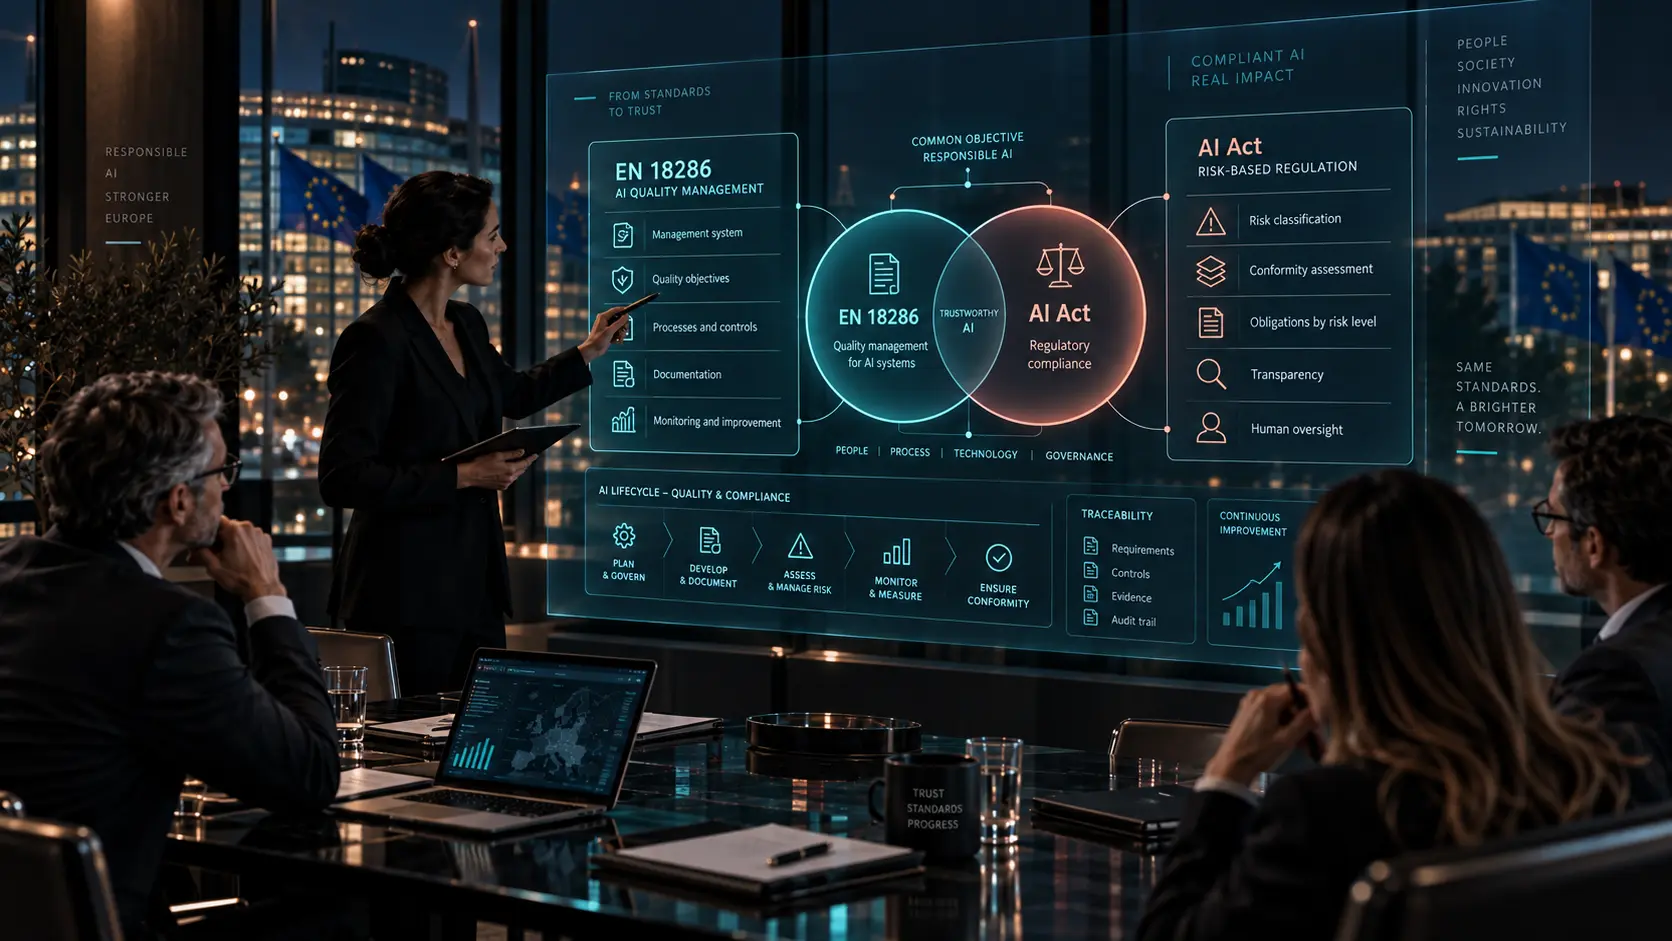
Qué es EN 18286:2026
EN 18286:2026 es una norma europea titulada:
Artificial intelligence — Quality management system for EU AI Act regulatory purposes.
Su objetivo es proporcionar requisitos y orientación para definir, implantar y mantener un sistema de gestión de la calidad relacionado con sistemas de inteligencia artificial.
Su orientación es claramente regulatoria.
No aparece como una norma genérica sobre buen gobierno de IA.
Está diseñada para apoyar la implantación de un sistema de gestión de la calidad conectado con las exigencias del AI Act.
Eso la sitúa especialmente cerca de las obligaciones aplicables a proveedores de sistemas de IA de alto riesgo.
Por qué aparece esta norma
El AI Act no se limita a exigir características técnicas a determinados sistemas.
También exige que exista una estructura organizativa capaz de mantener el cumplimiento.
Un sistema puede ser técnicamente adecuado en un momento concreto.
Pero eso no garantiza que siga siéndolo cuando:
- cambia
- incorpora nuevos datos
- se actualiza
- cambia su proveedor
- aparecen incidencias
- se modifica su finalidad
- aparecen nuevos riesgos.
Por eso el Reglamento incorpora requisitos relacionados con procesos, responsabilidades, documentación, seguimiento y mejora.
La calidad deja de ser únicamente una característica del producto.
También pasa a ser una cuestión de gestión.
Qué exige el artículo 17 del AI Act
El artículo 17 establece que los proveedores de sistemas de IA de alto riesgo deben disponer de un sistema de gestión de la calidad.
Ese sistema debe documentarse de forma sistemática y ordenada mediante políticas, procedimientos e instrucciones.
Entre las materias que debe cubrir se encuentran, entre otras:
- estrategia de cumplimiento regulatorio
- procedimientos de evaluación de conformidad
- gestión de cambios
- diseño
- desarrollo
- control de calidad
- pruebas
- validación
- gestión de datos
- gestión de riesgos
- vigilancia posterior a la comercialización
- gestión de incidentes
- comunicación con autoridades
- documentación
- conservación de registros
- responsabilidades
- recursos.
El enfoque es amplio.
No se trata simplemente de tener un manual de calidad.
Debe existir un sistema capaz de sostener la conformidad del sistema de IA durante su ciclo de vida.
A quién afecta principalmente
La obligación del artículo 17 se dirige a los:
proveedores de sistemas de IA de alto riesgo.
Esto es importante.
No debería concluirse que cualquier empresa que utilice una herramienta de IA necesita implantar EN 18286.
Primero hay que determinar:
- qué sistema existe
- cuál es su clasificación
- qué rol ocupa la organización
- qué obligaciones son aplicables.
Proveedor y responsable del despliegue no son lo mismo. La guía sobre roles y responsabilidades ayuda a separar las funciones internas de los roles jurídicos.
Una organización que utiliza un sistema adquirido a un tercero puede tener obligaciones relevantes bajo el AI Act.
Pero eso no significa automáticamente que asuma la obligación del artículo 17 correspondiente al proveedor.
Por eso la clasificación según el AI Act y la identificación del rol deben preceder a la implantación de controles. También conviene comprobar específicamente si se trata de un sistema de IA de alto riesgo.
Qué debe cubrir un sistema de gestión de la calidad
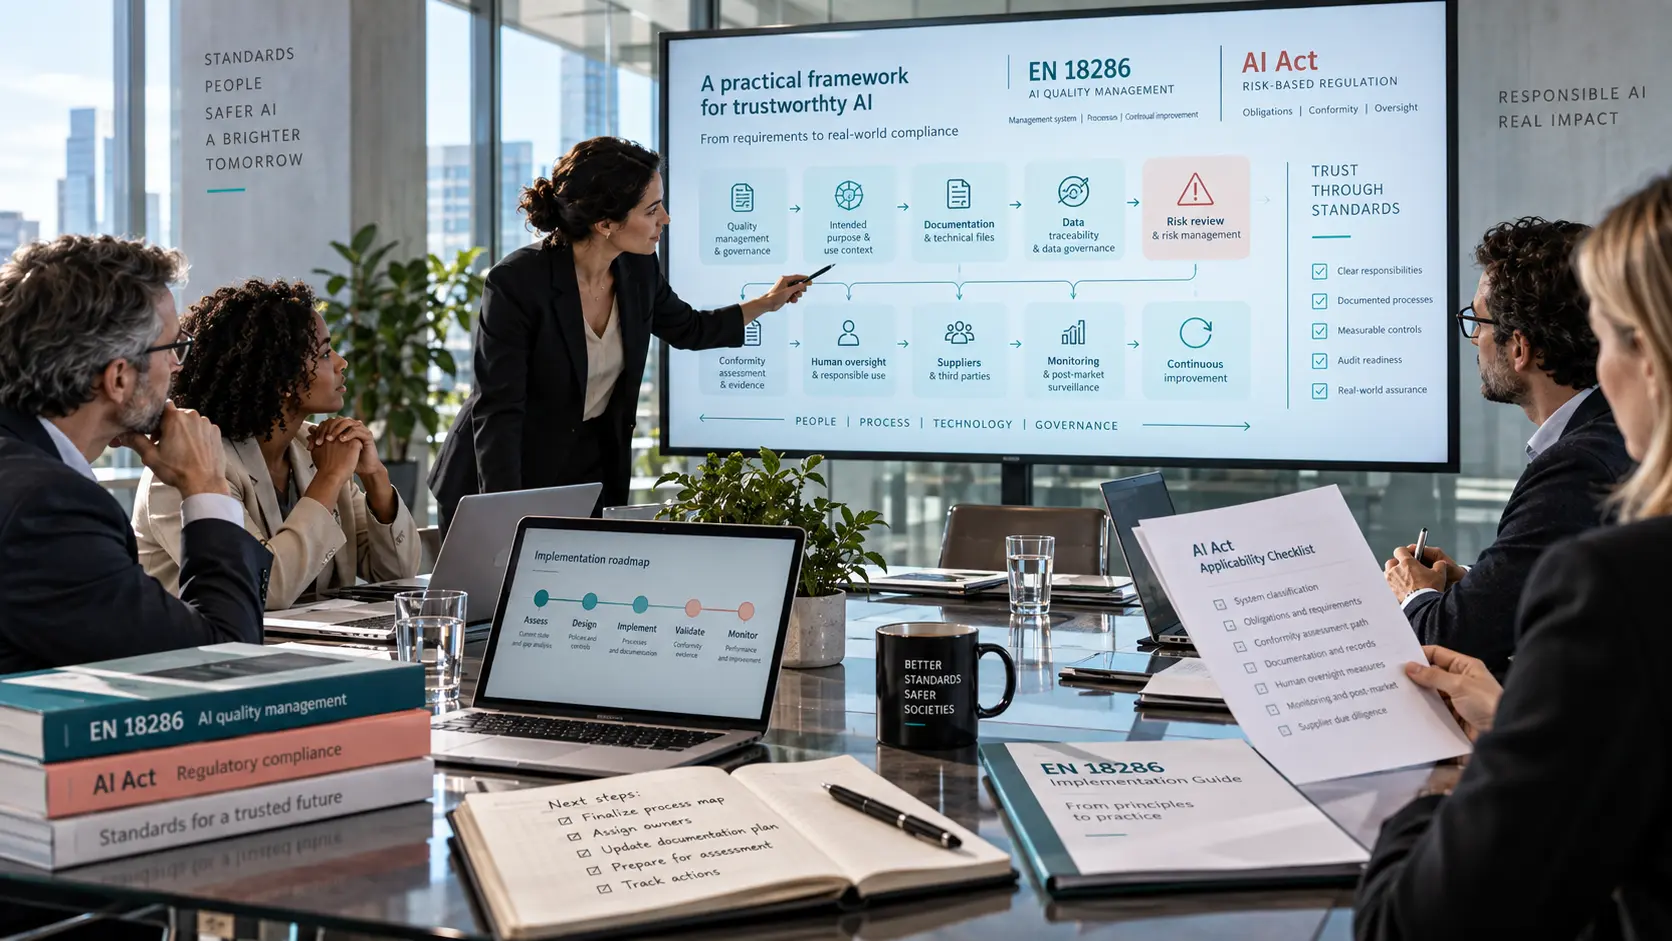
Un sistema de gestión de la calidad orientado al AI Act necesita conectar varias áreas.
Puede visualizarse como una secuencia:
requisitos → procesos → controles → evidencias → seguimiento → mejora.
No basta con identificar requisitos jurídicos.
Hay que traducirlos en procesos reales.
Por ejemplo:
si existe un requisito sobre gestión de riesgos, la organización necesita definir:
- quién evalúa
- cuándo
- con qué metodología
- qué decisiones pueden adoptarse
- qué registros se conservan
- cuándo se revisa.
La calidad depende de que esas decisiones puedan ejecutarse de forma consistente.
Estrategia de cumplimiento y evaluación de conformidad
Uno de los elementos centrales del artículo 17 es la estrategia de cumplimiento regulatorio.
Eso obliga a conectar el sistema de gestión con preguntas como:
- ¿qué requisitos son aplicables?
- ¿cómo se demuestra conformidad?
- ¿qué procedimiento de evaluación de conformidad corresponde?
- ¿qué documentación necesita mantenerse?
- ¿cómo se gestionan los cambios?
- ¿quién tiene autoridad para aprobarlos?
La conformidad no debería aparecer únicamente al final del desarrollo.
Debe incorporarse al proceso.
Un cambio aparentemente pequeño puede alterar:
- finalidad
- funcionamiento
- riesgo
- documentación
- evaluación previa.
Por eso la gestión de cambios es una pieza esencial.
Diseño, desarrollo, pruebas y validación
El sistema de calidad también necesita controlar cómo se diseña y desarrolla el sistema.
Esto puede incluir:
- especificaciones
- requisitos
- revisiones de diseño
- control del desarrollo
- pruebas
- validación
- criterios de aceptación
- modificaciones.
Las pruebas no deberían limitarse a comprobar si el sistema produce resultados.
También deben relacionarse con los requisitos aplicables.
Dependiendo del sistema, pueden ser relevantes aspectos como:
- precisión
- robustez
- consistencia
- seguridad
- comportamiento esperado
- posibles efectos sobre personas.
La calidad se construye durante el desarrollo.
No se añade al final.
Gestión de riesgos y datos
El AI Act conecta directamente los sistemas de alto riesgo con la gestión de riesgos.
El sistema de calidad debe integrar ese proceso.
No debería existir una evaluación de riesgos aislada que se realiza una vez y después se archiva.
Tiene que relacionarse con:
- diseño
- pruebas
- controles
- cambios
- monitorización
- incidentes.
Los datos también ocupan una posición importante.
Dependiendo del sistema pueden necesitarse controles relacionados con:
- origen
- calidad
- representatividad
- preparación
- gobernanza
- trazabilidad.
Riesgo y datos deben formar parte del ciclo de vida. El proceso puede conectarse con la gestión de riesgos de IA y, cuando proceda, con una evaluación de impacto.
Responsabilidades, recursos y proveedores
Un sistema de gestión necesita responsables.
Debe poder responder a cuestiones como:
- quién aprueba
- quién diseña
- quién valida
- quién gestiona riesgos
- quién mantiene documentación
- quién monitoriza
- quién gestiona incidentes
- quién se comunica con autoridades.
También necesita recursos suficientes.
Esto incluye:
- personas
- competencias
- herramientas
- tiempo
- infraestructura.
Los proveedores y terceros también pueden resultar críticos.
Si una parte relevante del sistema depende de componentes externos, la organización necesita gestionar esa dependencia.
La externalización no elimina la necesidad de control.
Documentación, registros y evidencias
La conformidad necesita poder demostrarse.
Por eso la documentación y los registros son una parte central del sistema.
Pueden existir evidencias relacionadas con:
- requisitos
- decisiones
- diseño
- pruebas
- riesgos
- datos
- controles
- cambios
- incidentes
- proveedores
- monitorización
- acciones correctivas.
La pregunta práctica es:
¿podemos reconstruir por qué se tomó una decisión y qué evidencia demuestra que se ejecutó?
La trazabilidad reduce dependencia de explicaciones posteriores.
La evidencia ya debería existir como consecuencia natural del proceso. Un registro e inventario bien mantenido ayuda a conectar sistemas, responsables, clasificación y documentación.
Monitorización y acciones posteriores a la comercialización
El trabajo no termina cuando el sistema llega al mercado o entra en servicio.
Los sistemas pueden cambiar.
También puede cambiar su contexto de utilización.
Por eso el modelo necesita mecanismos de seguimiento.
Pueden incluir:
- métricas
- monitorización
- feedback
- incidencias
- reclamaciones
- cambios
- revisiones
- acciones correctivas.
La información obtenida debería volver al sistema de gestión.
Un incidente no debería terminar únicamente en su resolución inmediata.
También debería servir para preguntar:
¿necesitamos cambiar el proceso que permitió que ocurriera?
Ahí aparece la mejora continua.
EN 18286 e ISO/IEC 42001: dónde se relacionan
EN 18286 e ISO/IEC 42001 no persiguen exactamente el mismo objetivo.
Pero comparten áreas importantes.
Entre ellas:
- gobernanza
- responsabilidades
- riesgos
- procesos
- controles
- documentación
- competencias
- seguimiento
- mejora.
Una organización que ya dispone de un SGIA basado en ISO/IEC 42001 puede haber desarrollado parte de la infraestructura organizativa necesaria.
Por ejemplo:
- política
- responsabilidades
- procesos de riesgo
- auditoría
- gestión de evidencias
- mejora continua.
Eso puede facilitar la integración.
Pero no debería asumirse que una certificación ISO/IEC 42001 satisface automáticamente todos los requisitos regulatorios del AI Act.
EN 18286 e ISO/IEC 42001: dónde son diferentes
La diferencia principal está en el propósito.
ISO/IEC 42001 establece un sistema de gestión para la inteligencia artificial dentro de una organización.
Su enfoque es amplio.
Puede aplicarse a organizaciones que:
- desarrollan
- proporcionan
- utilizan
sistemas de IA.
EN 18286 tiene una orientación más específica hacia:
quality management for EU AI Act regulatory purposes.
Esto hace que aspectos como:
- conformidad regulatoria
- evaluación de conformidad
- documentación regulatoria
- ciclo de vida de sistemas de alto riesgo
- vigilancia posterior
- responsabilidades del proveedor
ocupen una posición especialmente importante.
Por tanto:
ISO/IEC 42001 y EN 18286 pueden complementarse, pero no deben tratarse como equivalentes. La comparación entre ISO 42001 y el AI Act explica por qué un sistema de gestión y una obligación jurídica cumplen funciones distintas.
Cómo puede integrarse EN 18286 en un modelo de gobierno de IA
Una organización no necesita necesariamente construir sistemas de gestión completamente aislados.
Puede integrar procesos dentro de un AI governance framework.
Gobierno
Un marco común de roles y responsabilidades.
Inventario
Una fuente única de sistemas y clasificaciones.
Riesgos
Una metodología coherente adaptada cuando existan requisitos específicos.
Evidencias
Un repositorio común con trazabilidad.
Proveedores
Un proceso común de evaluación de terceros.
Incidencias
Un modelo integrado de comunicación y escalado.
Auditoría
Un programa coordinado de aseguramiento.
La integración puede reducir duplicidades.
Pero debe conservarse la capacidad de demostrar qué requisito cubre cada proceso.
Qué debería hacer una organización ahora
Antes de implantar EN 18286 conviene responder varias preguntas.
1. Qué sistemas existen
Crear o revisar el inventario.
2. Cómo se clasifican
Determinar si existen sistemas de alto riesgo.
3. Qué rol ocupa la organización
Proveedor, responsable del despliegue u otro operador.
4. Qué obligaciones son aplicables
No todos los sistemas ni todos los roles tienen las mismas obligaciones.
5. Qué procesos existen ya
Por ejemplo:
- ISO 9001
- ISO/IEC 27001
- ISO/IEC 42001
- gestión de riesgos
- compliance
- desarrollo
- quality assurance.
6. Qué brechas quedan
Comparar procesos existentes con las obligaciones aplicables.
7. Cómo integrar
Evitar crear procedimientos duplicados cuando un proceso existente puede ampliarse de forma controlada.
El objetivo no debería ser acumular sistemas de gestión.
Debería ser conseguir un modelo coherente capaz de demostrar control.
EN 18286 acerca la gestión de la calidad al cumplimiento operativo del AI Act
El AI Act no exige únicamente que determinados sistemas cumplan requisitos técnicos.
También exige que las organizaciones responsables sean capaces de mantener esa conformidad a lo largo del tiempo.
EN 18286 aporta una estructura para convertir esa obligación en procesos gestionables.
Eso significa conectar:
requisitos, personas, procesos, controles, documentación, evidencias y seguimiento.
Para organizaciones que ya trabajan con ISO/IEC 42001, el reto probablemente no consistirá en empezar desde cero.
Consistirá en entender qué puede integrarse y qué necesita una capa regulatoria específica.
Referencias
- EN 18286:2026 — Artificial intelligence — Quality management system for EU AI Act regulatory purposes.
- Regulation (EU) 2024/1689 — Artificial Intelligence Act.
- Article 16 — Obligations of providers of high-risk AI systems.
- Article 17 — Quality management system.
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
¿Sabes qué sistema de gestión necesita tu organización para su IA?
Antes de implantar controles conviene conocer los sistemas existentes, su clasificación, el rol de la organización y las obligaciones que realmente son aplicables.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar el punto de partida.